Межсетевой экран и интерфейсы управления им (введение).
Межсетевой экран / Сетевой экран (Firewall) — комплекс аппаратных или программных средств для осуществления контроля и фильтрации проходящих, через него, сетевых пакетов в соответствии с заданными правилами.
Расположение файрволла в сети:
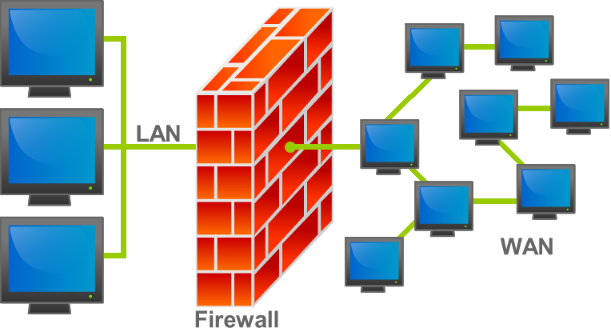
Сетевые экраны часто называют фильтром, Файрволлом (от английского Firewall), или Брандмауером (Brandmauer от немецкого Brand/Пожар и Mauer/Стена).
Netfilter — межсетевой экран (сетевой экран), встроенный в ядро Linux версий 2.4 и 2.6, предназначенный для защиты компьютерных сетей (система связи компьютеров и/или компьютерного оборудования) или отдельных узлов от несанкционированного доступа.
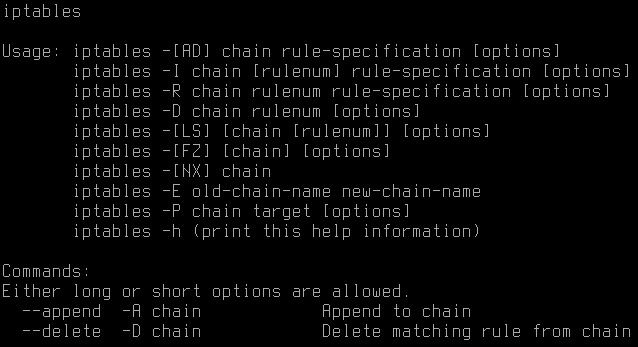
Защита осуществляется фильтрацией (блокировкой) пакетов не подходящих под определённые в конфигурации параметры. В системе используется "метод цепочки", где "цепочкой" является список правил, а каждое правил может содержать критерии и действие или переход.
iptables — консольная утилита (приложение выполняющее узкий круг специфических задач) являющаяся стандартным интерфейсом для управления работой межсетевого экрана Netfilter.
Утилита позволяет создавать и изменять правила управляющие фильтрацией и перенаправлением пакетов (часто под словом iptables имеется в виду сам сетевой экран Netfilter).
Uncomplicated Firewall / UFW (незамысловатый межсетевой экран. англ) — пользовательская консольная утилита для конфигурации и управления межсетевым экраном с помощью небольшого числа простых команд. Несмотря на простоту использования утилиты, для неё было создано несколько графических интерфейсов.
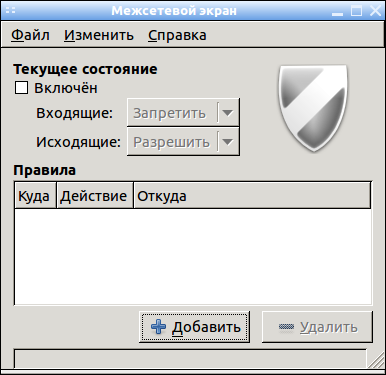
GUI for Uncomplicated Firewall / Gufw — интуитивно понятный и простой Python / GTK+ графический интерфейс для консольной утилиты UFW.
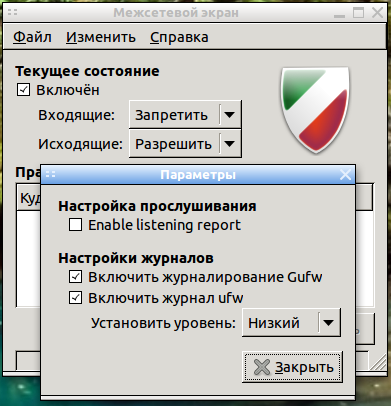
Gufw предназначается для лёгкого и интуитивно понятного управления сетевым экраном (управления настройками UFW).
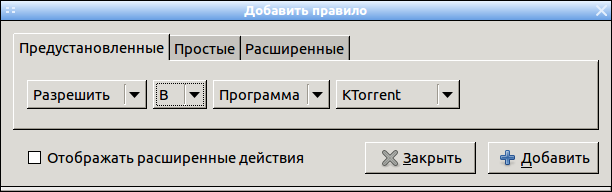
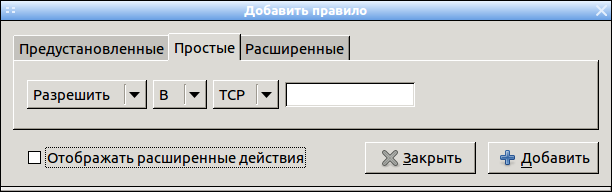
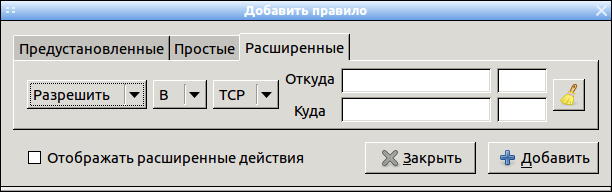
Gufw это персональный сетевой экран поддерживающий общие задачи, такие как разрешение или блокирование предварительно настроенных общих или отдельных портов, фильтрация по интерфейсу, удаление по номеру правила и пр...
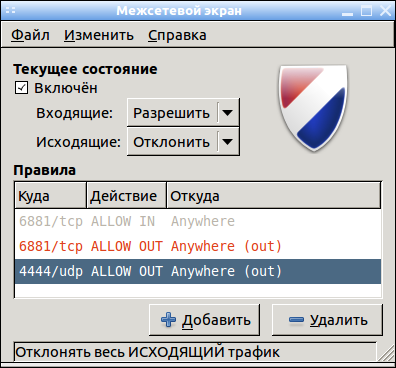
Первоначально утилита была разработана для Ubuntu, автор Gufw Developers, но в дальнейшем была портирована для использования на других платформах.
Домашняя страница
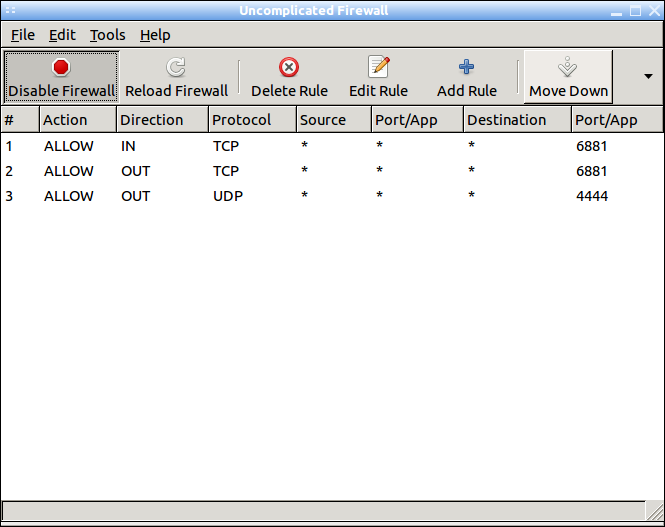
UFW-Frontends — простая Python утилита, имеющая как GTK так и Qt графический интерфейс (GUI), предназначенная для упрощения конфигурации и управления консольной утилитой UFW (из названия следует что это front-ends для UFW).
Frontends / front-ends (фронт-энд) - в компьютерной терминологии это означает, часть программной системы непосредственно взаимодействующей с пользователем. Например по этой концепции взаимодействия, все графические файловые менеджеры являются "front-ends" к файловой системе компьютера.
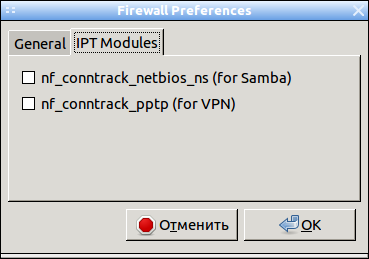
UFW-Frontends работает (взаимодействует) с iptables непосредственно как UFW, минуя кодовое дублирование (CLI / интерфейс командной строки), не имеет лишнего кода (в отличии от Gufw) и лишних команд (ufw-frontends —► iptables в отличии от Gufw —► CLI —► iptables).
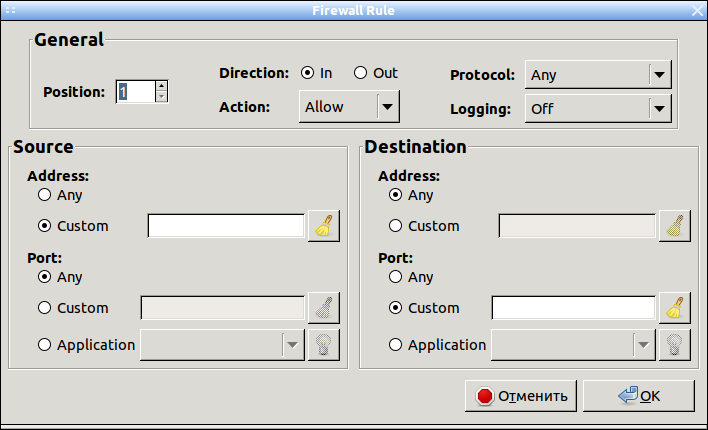
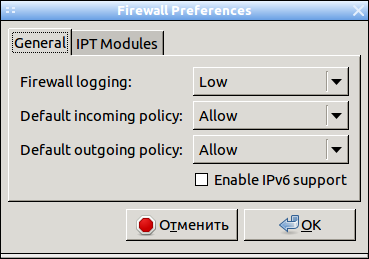
UFW-Frontends даёт возможность добавлять новые, корректировать, цепочку и удалять существующие правила (изменять цепочку правил), включить и отключить поддержку IPv6 (новая версия IP-протокола). Утилита таким образом не является "оболочкой для оболочки", а для каждой операции непосредственно использует команды UFW и другие, (для обеспечения прямого доступа к возможностям iptables). Для расширения функциональных возможностей утилита может быть расширена модулями (в том числе и сторонними). Имеется возможность просмотра отчётов, а так же импорта и экспорта правил (правила являются простыми скриптами/сценариями, содержащими серию команд для ufw).
Домашняя страница
Основные понятия iptables в Linux
iptables в простейших примерах
Комментарии (0)
Пока нет комментариев. Будьте первым!