
Консольная утилита для перехвата и анализа сетевого трафика на заданном интерфейсе.
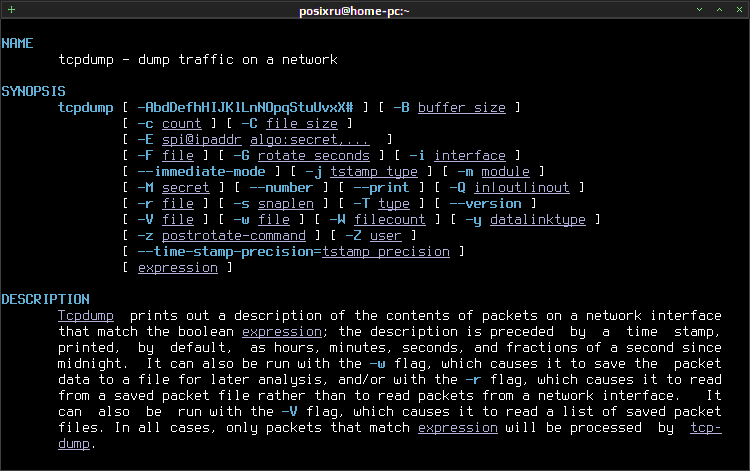
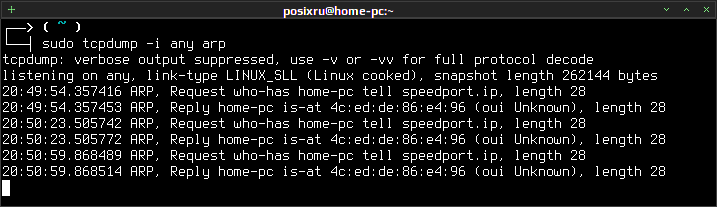
tcpdump — консольная C (си) / C++ утилита позволяющая перехватывать и анализировать сетевой трафик на заданном интерфейсе (сниффер / sniffer).
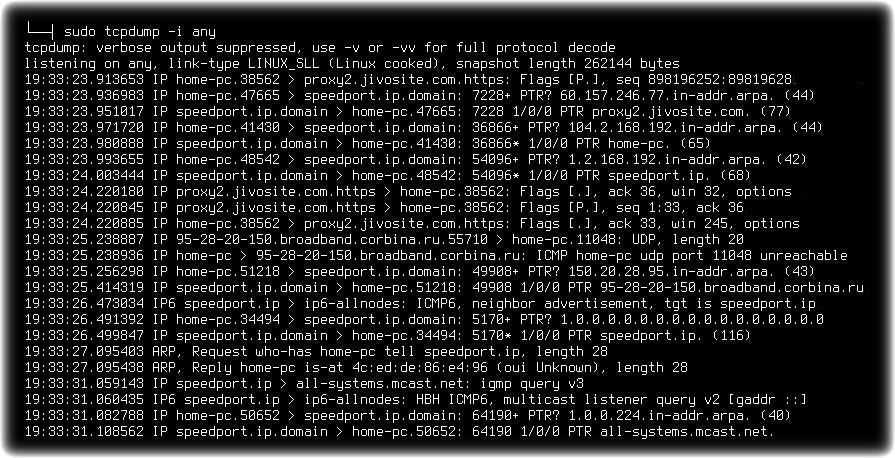
Инструмент сетевого анализа tcpdump предназначен для специалистов по информационной безопасности, позволяя перехватывать сетевой трафик и выполнять поиск по данным, используя утилиту grep (утилита поиска отвечающего заданному регулярному выражению), а также сохранять данные в файл для последующего анализа.
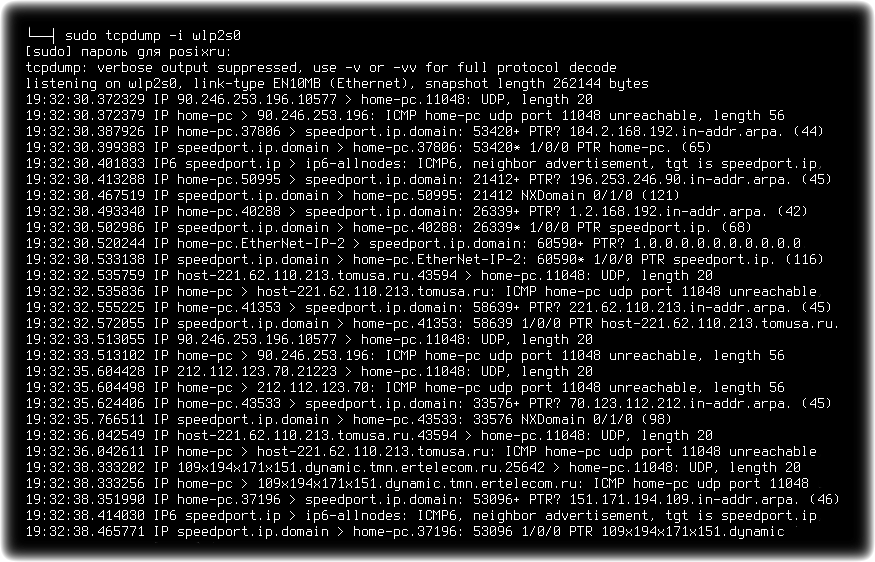
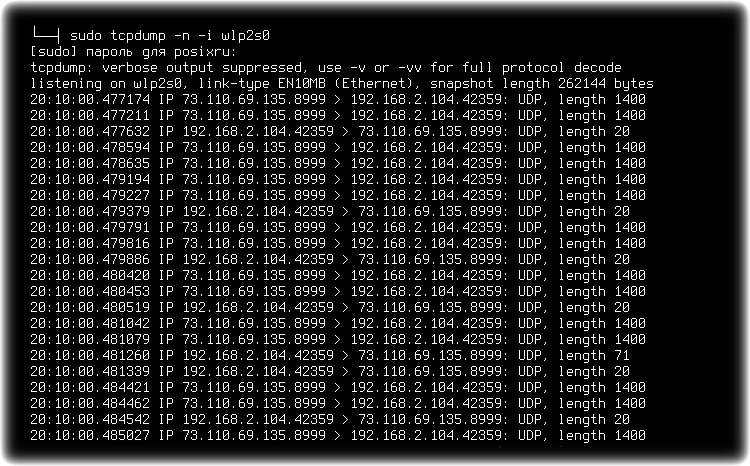
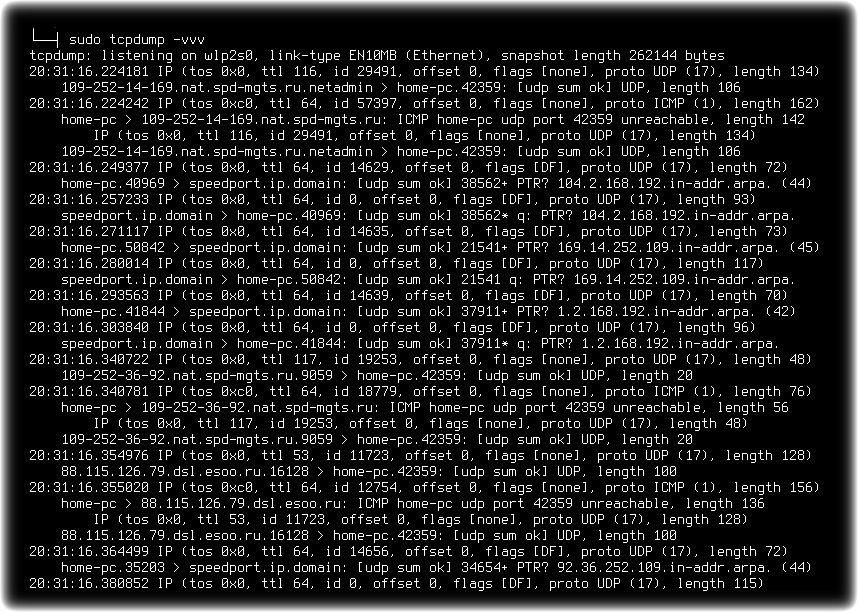
tcpdump состоит из двух основных частей и может расширяться модулями, для захвата пакетов используются возможности библиотеки анализа сетевых данных PCAP (Libpcap), вторая часть предназначена для просмотра захваченных пакетов и является модульной (на уровне исходного кода).
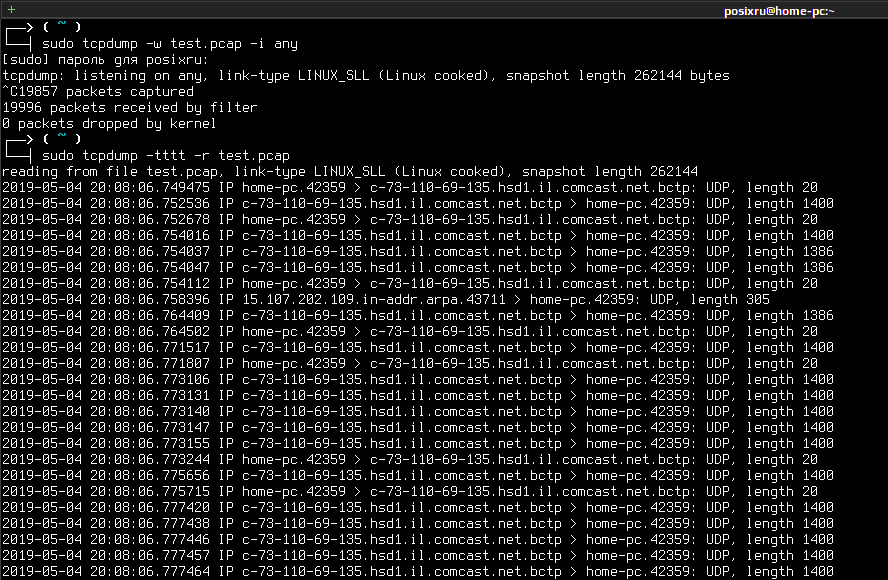
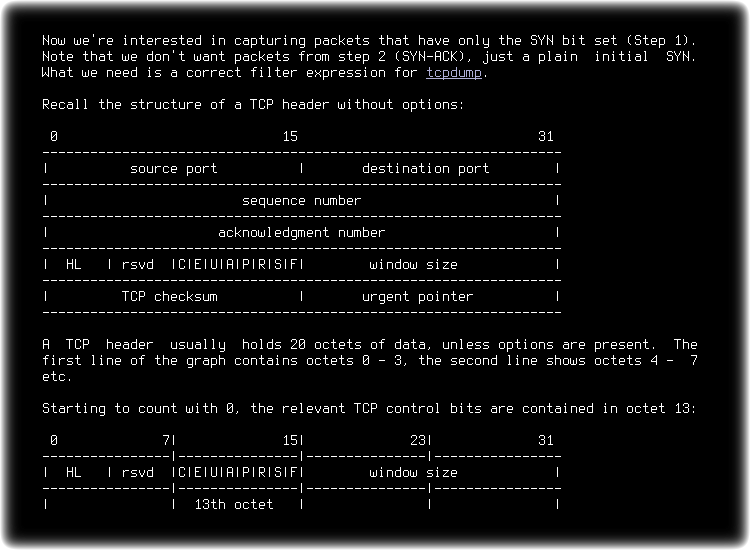
С помощью дополнительных опций для tcpdump можно задать множество параметров позволяющих более гибко анализировать сетевой трафик. При отображении захваченных пакетов данные из внутреннего формата выводятся на стандартный вывод построчно, в удобном для восприятия виде и заданным уровнем детальности.
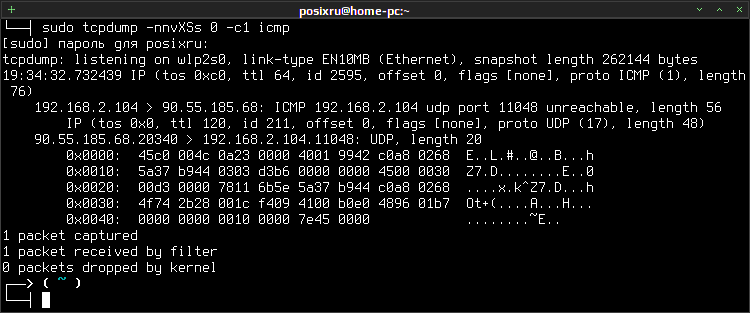
tcpdump для работы требует прав администратора (root) и прямой доступ к устройству, по работе с утилитой имеется подробная документация и множество руководств (в том числе на русском).
Лицензия: BSD (Berkeley Software Distribution license)
Домашняя страница
Полезное руководство с примерами
Мониторинг сети с помощью tcpdump (linuxshare.ru/docs/net)
Ещё одно руководство на английском
Комментарии (0)
Пока нет комментариев. Будьте первым!