Многофункциональный и расширяемый анализатор трафика компьютерных сетей.
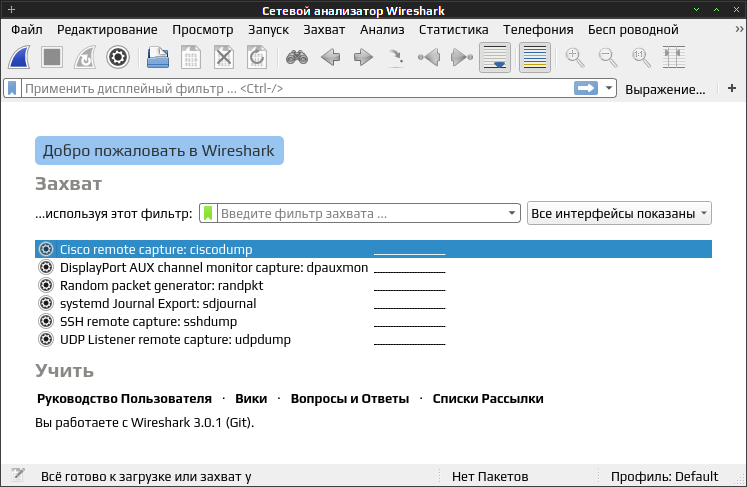
Wireshark — многофункциональный и расширяемый анализатор трафика компьютерных сетей Ethernet и некоторых других (network protocol analyzer).
Анализатор трафика (сниффер / sniffer - нюхать) — приложение или устройство для перехвата и анализа сетевого трафика (своего или чужого). Сниффер может анализировать только то сто проходит через доступную сетевую карту, в "классическом" варианте анализ трафика происходит "вручную", с применением лишь простейших средств автоматизации.
Разработка проекта начата в 1998 году Джеральдом Комбсом (Gerald Combs), изначально приложение называлось Ethernal, но из-за проблем с торговой маркой в июне 2006 года проект был переименован в Wireshark. На данный момент развитие приложения осуществляется благодаря добровольному вкладу сетевых экспертов по всему миру.
Wireshark имеет консольную версию (wireshark-cli) состоящую из набора утилит: capinfos, captype, dumpcap, editcap, idl2wrs, mergecap, mmdbresolve, randpkt, rawshark, reordercap, sharkd, text2pcap и tshark, а также имеет частично настраиваемый C (си) / C++ / QT (ранее GTK) пользовательский интерфейс для них. Функциональность приложения во многом похожа на предоставляемую консольной утилитой tcpdump, позволяющей перехватывать и анализировать сетевой трафик.
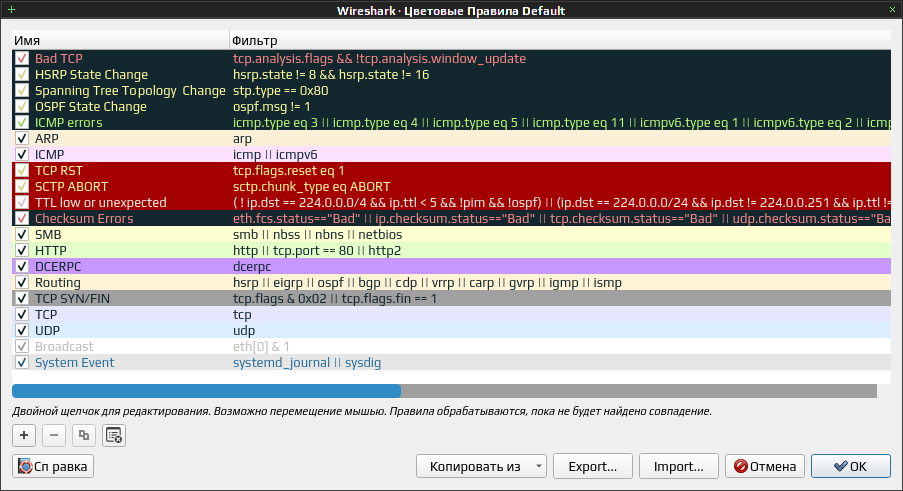
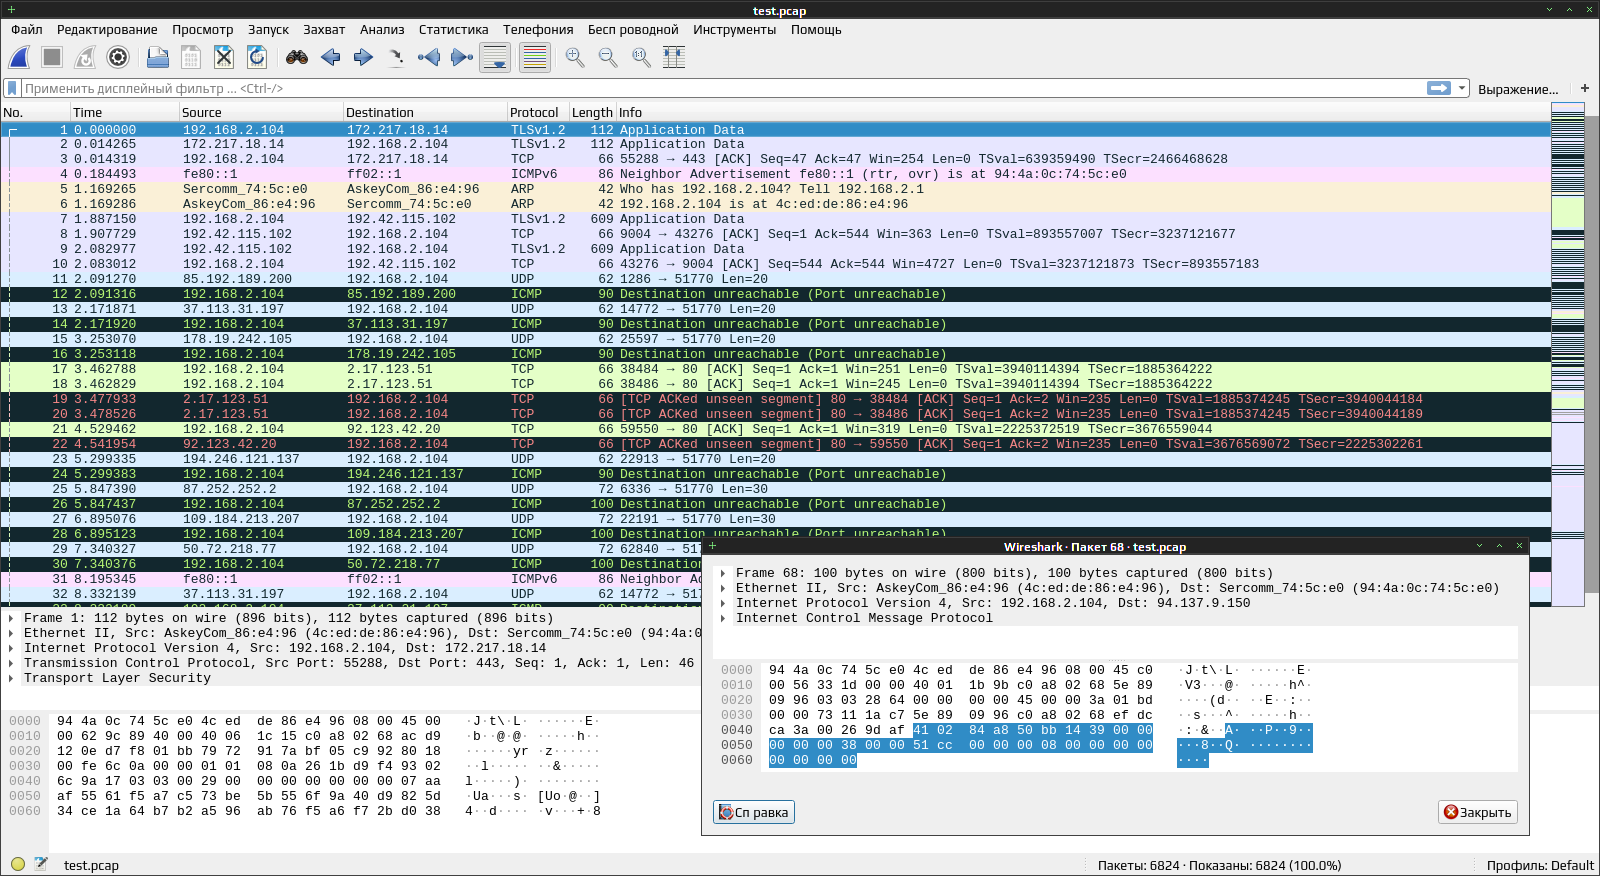
Используя Wireshark пользователь может просматривать весь проходящий по сети трафик в "режиме реального времени", переводя сетевую карту в неразборчивый режим (Promiscuous mode), режим в котором сетевая карта позволяет принимать все пакеты независимо от того кому они адресованы.
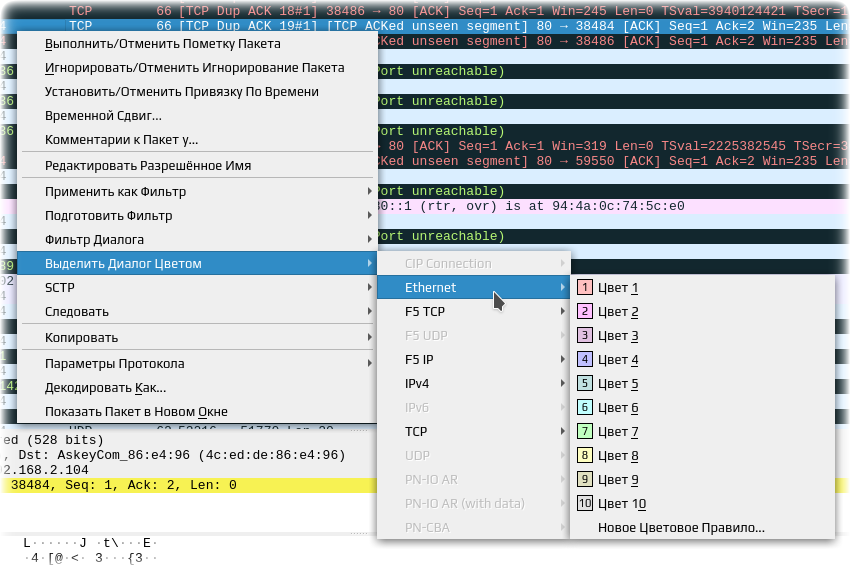
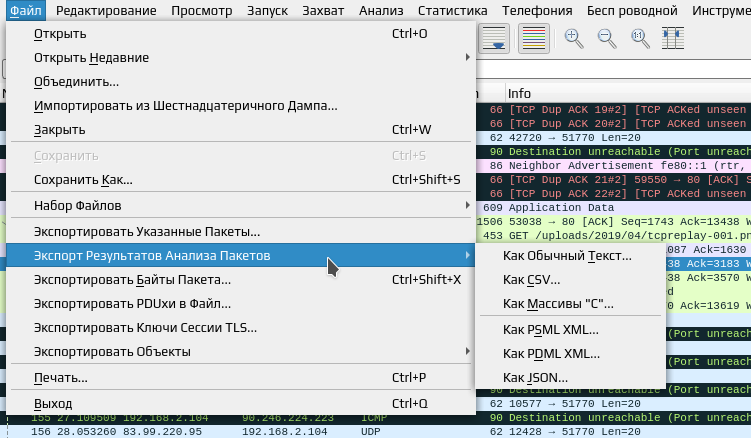
Wireshark предоставляет множество возможностей по сортировке и фильтрации информации, имеется поддержка большинства наиболее распространённых сетевых протоколов, что позволяет перехватить и разобрать сетевой пакет, отображая значение каждого поля протокола любого уровня.
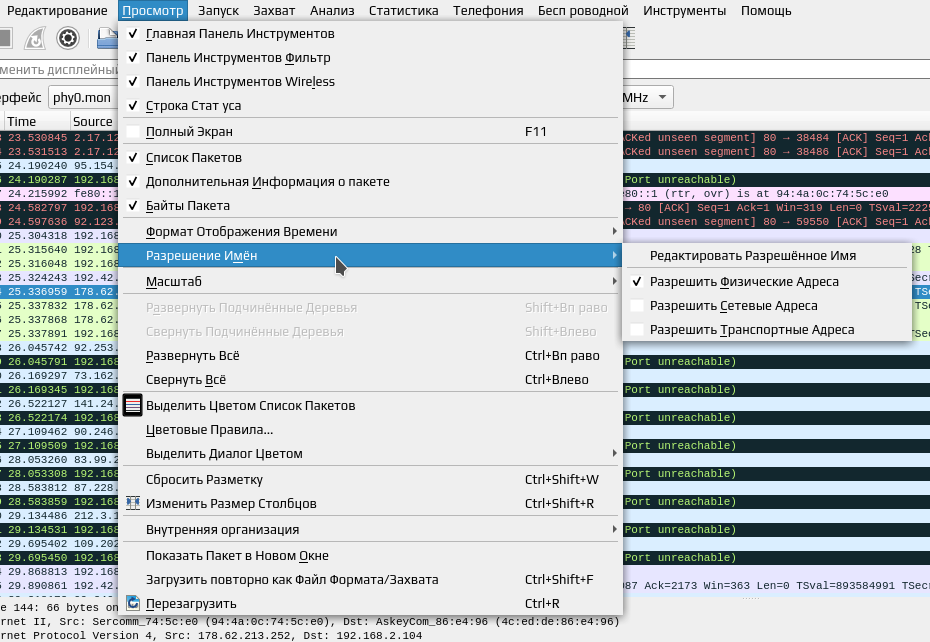
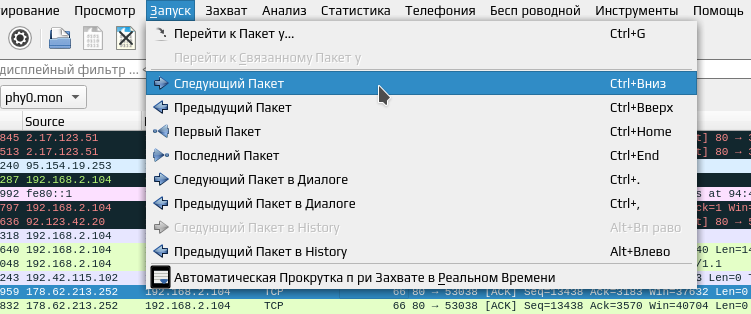
Для захвата пакетов Wireshark использует возможности библиотеки анализа сетевых данных PCAP (Libpcap), поэтому поддерживается возможность захвата данных только из тех сетей что поддерживается этой библиотекой.
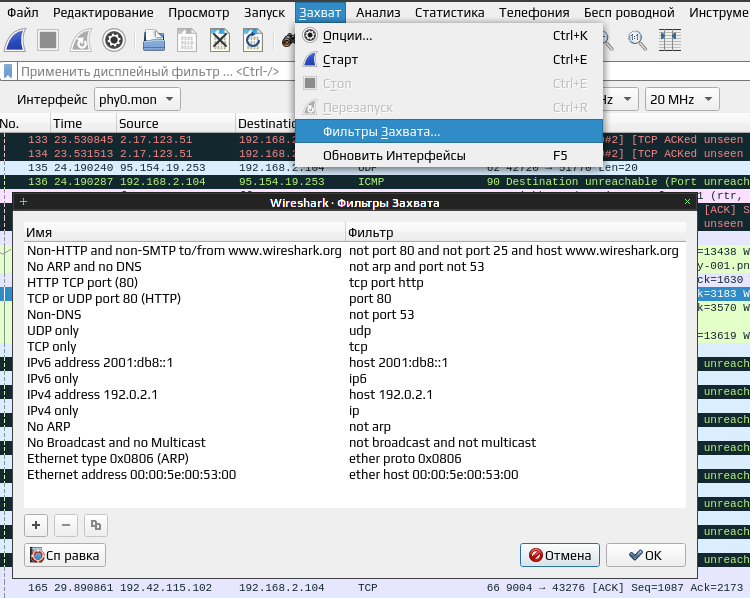
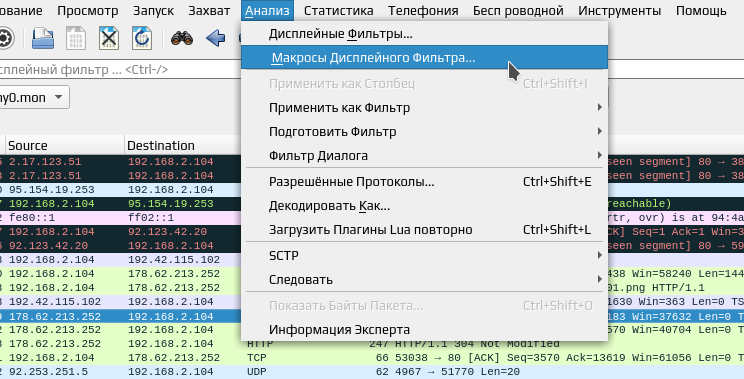
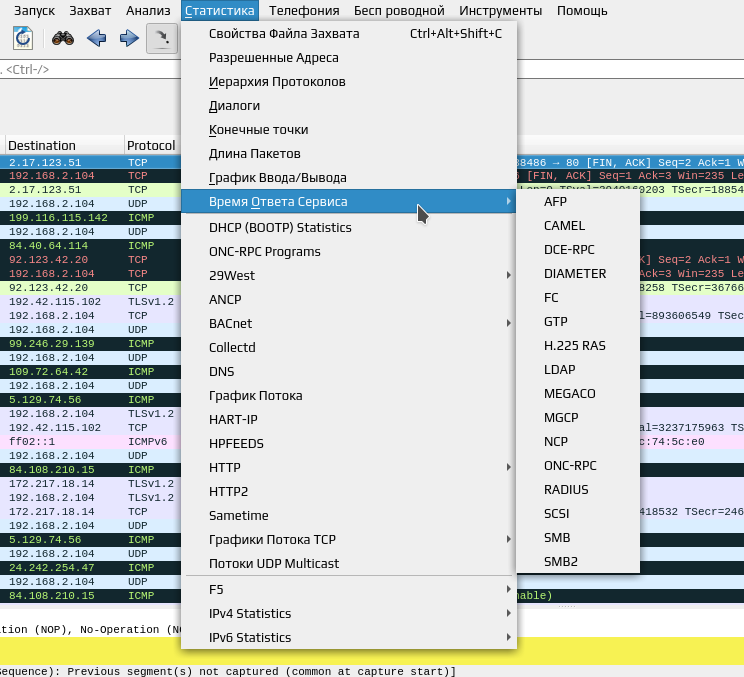
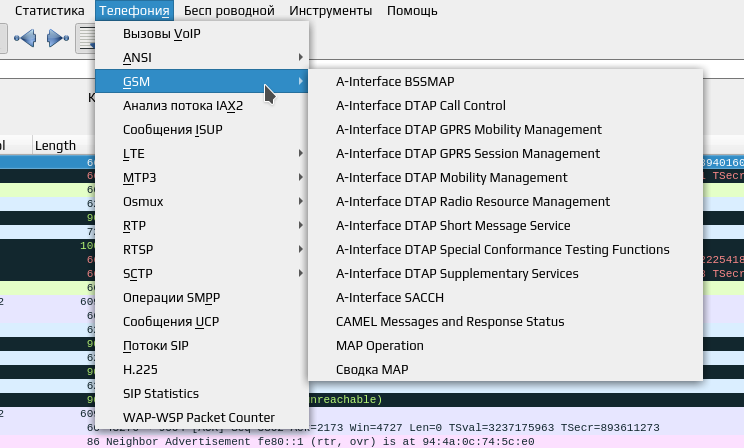
Одной из особенностей Wireshark является возможность работы с множеством форматом входных данных, в том числе поддерживаются файлы данных захваченных другими приложениями, что значительно расширяет возможности захвата. Захват файлов сжатых с помощью gzip может быть распакован "на лету".
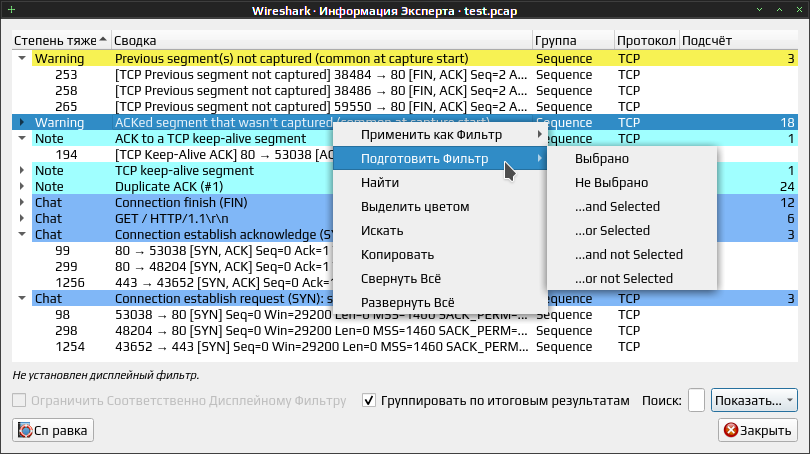
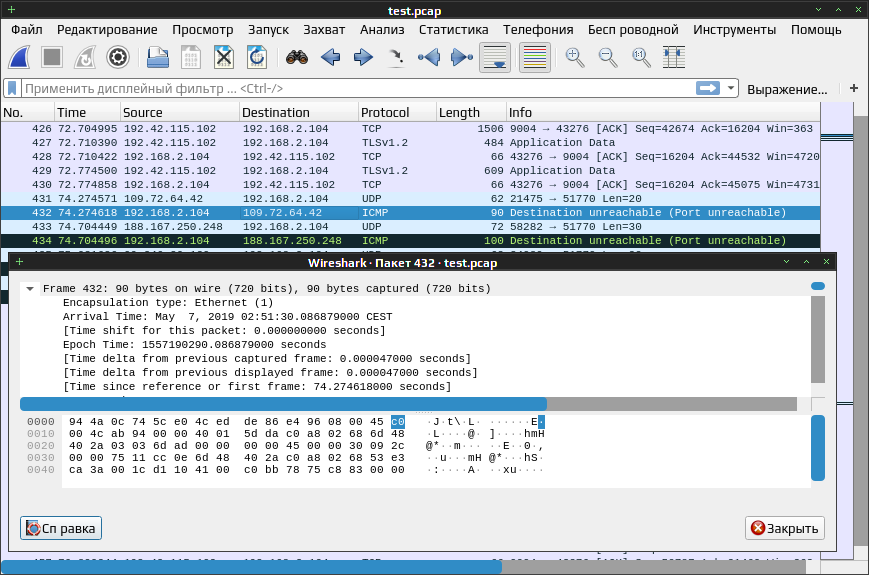
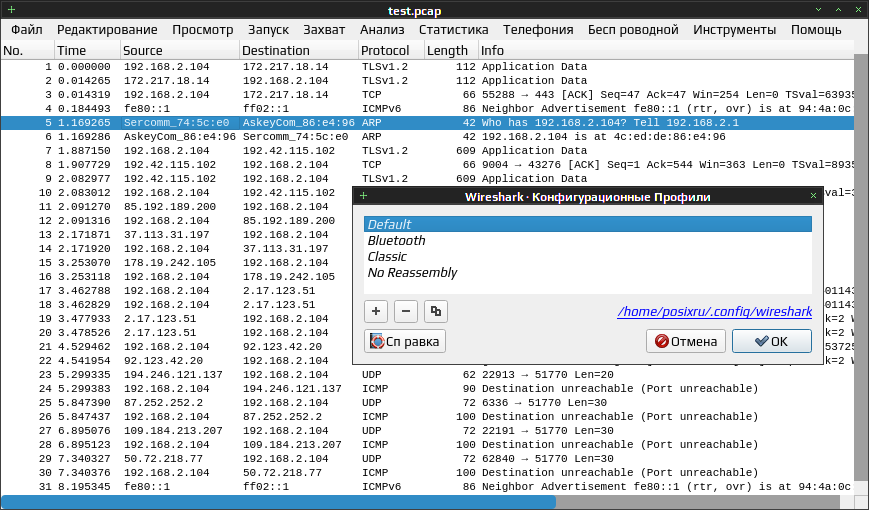
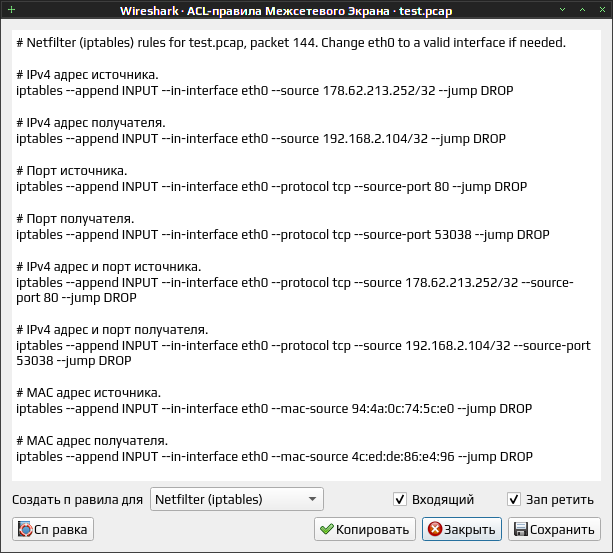
Wireshark для различных конфигураций позволяет использовать "профили", вывод можно экспортировать в форматы XML, PostScript, CSV и обычный текст. Для расширения возможностей используются Lua-скрипты, для управления используется мышь и/или клавиатурные сочетания. По работе с приложением имеется подробная официальная документация и большое количество неофициальной (пользовательской).
Лицензия: GNU General Public License version 2.0 (GPLv2)
Домашняя страница
Комментарии (0)
Пока нет комментариев. Будьте первым!