Анализ безопасности компьютерных сетей.
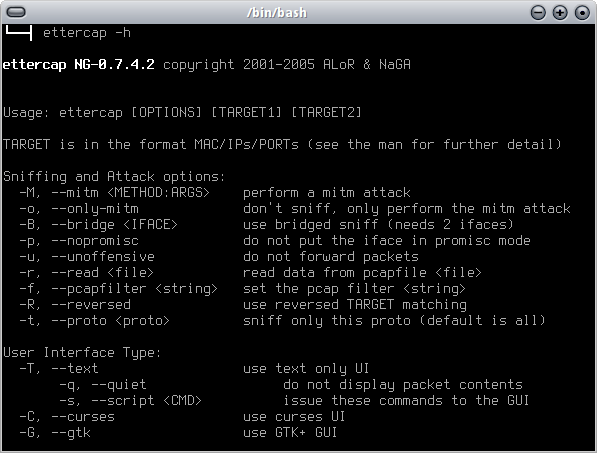
Ettercap — небольшая консольная утилита, имеющая GTK графический интерфейс (GUI), предназначенная для анализа безопасности компьютерных сетей.
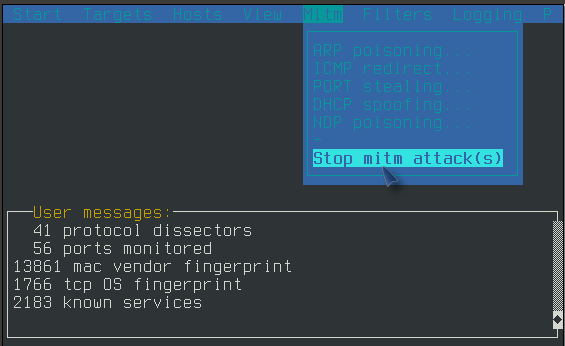
Основное предназначение Ettercap проведение MITM атаки (атака "человек посередине"), имеет возможность анализа сетевого трафика, фильтрации контента на лету и множество других интересных возможностей...
Ettercap поддерживает как активные, так и пассивные вскрытия протоколов (поддерживает протоколы Telnet, FTP, POP3, IMAP, SMB, HTTP и многие другие), включает большое количество функций для анализа сети и узла.
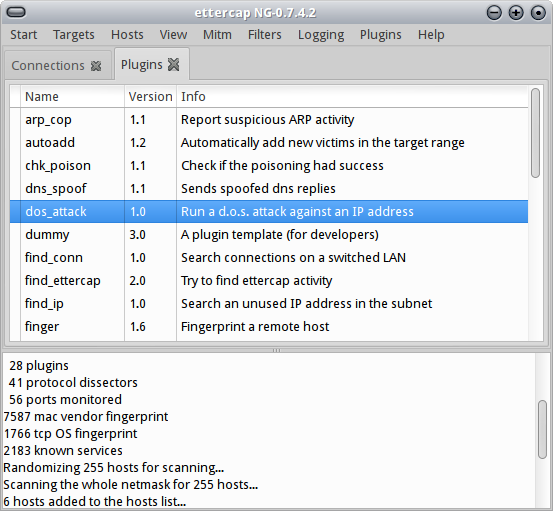
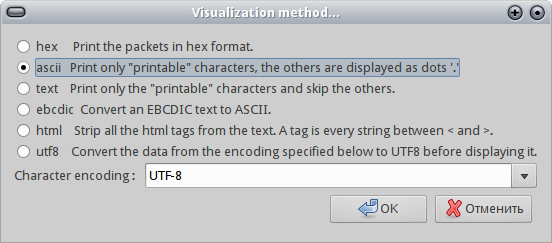
Ettercap имеет множество функций и расширяется за счёт большого количества плагинов, для работы требует прав администратора (root), полученные в результате выполнения атаки log-файлы могут быть сразу просмотрены (например если в ходе перехвата, в трафике были замечены пароли, они будут показаны), настройка Ettercap производится правкой конфигурационного файла:
/etc/ettercap.conf
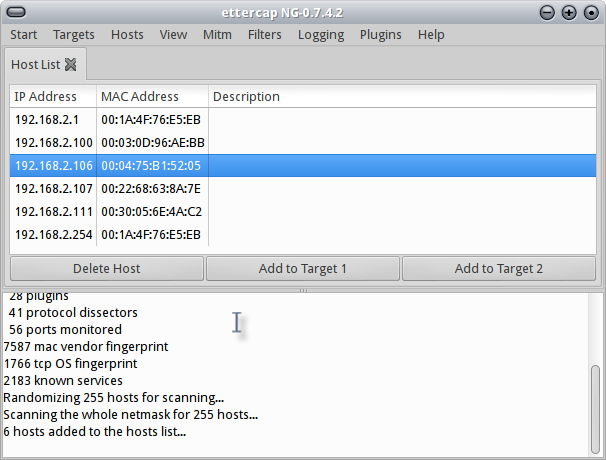
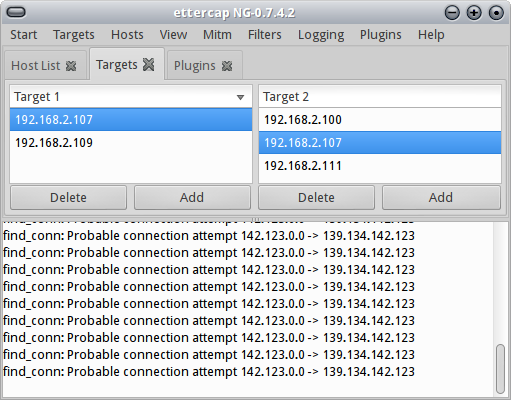
Особую популярность утилита получила за возможность выполнять ARP-spoofing (техника сетевой атаки).
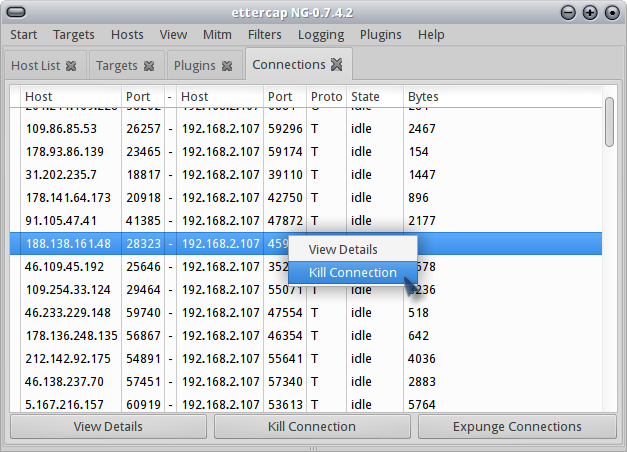
Лицензия: GNU General Public License version 2.0 (GPLv2)
Домашняя страница
Страница на sourceforge.net
Комментарии (0)
Пока нет комментариев. Будьте первым!