Выявление, захват и взлом WPA / WPA2 рукопожатий, WEB ключей и геотегов с Android GPS.
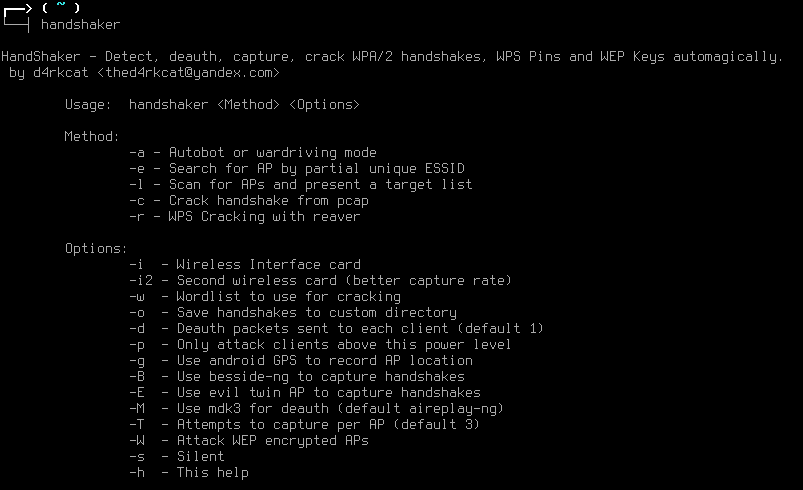
HandShaker — консольная утилита для выявления, захвата и взлома WPA / WPA2 рукопожатий (handshake / хендшейк), WEB ключей и геотегов с Android GPS.
Использование:
handshaker <Метод> <Опции><br><br>Метод:<br> -a — Автобот или режим вордрайвинга<br> -e — Поиск ТД по частичному уникальному ESSID<br> -l — Сканирование на ТД и представление списка целей<br> -c — Взлом рукопожатия из pcap<br> -r — Взлом WPS с использованием reaver<br> <br>Опции:<br> -i - Карта с беспроводным интерфейсом<br> -i2 — Вторая беспроводная карта (улучшенная скорость захвата)<br> -w - Словарь для использования во взломе<br> -o - Сохранить рукопожатия в пользовательскую директорию<br> -d - Количество пакетов для деаутентификации отправляемое каждому клиенту (по умолчанию 1)<br> -p - Атаковать только клиентов с уровнем сигнала выше<br> -g - Использовать android GPS для записи расположения ТД<br> -B - Использовать besside-ng для захвата рукопожатий<br> -E - Использовать злого двойника ТД для захвата рукопожатий<br> -M - Использовать mdk3 для деаутентификации (по умолчанию aireplay-ng)<br> -T - Попыток для захвата на ТД (по умолчанию 3)<br> -W - Атаковать ТД с шифрованием WEP<br> -s - Тишина<br> -h - Справка
HandShaker поддерживает создание базы данных взломанных точек доступа для избежания повторений.
Лицензия: GNU General Public License version 3 (GNU GPL v3)
Домашняя страница
Комментарии (4)
забавно,
как-то хотел взломать соседский веник при помощи набора aircrack-ng, предположил, что пароль - чисто цифры до 9-ти знаков.
прикинул время, там *надцать лет понадобилось бы брут-форсом перебирать.
потом по случаю узнал соседский пароль, оказалось, что там буквы в разных регистрах, символы всякие и цифры. итого 12 штук.
вопрос.
как эти утилиты облегчают подбор перехваченного пароля c wpa2?
c wep всё понятно, но такую экзотику сейчас хрен найдёшь.
забавно,
как-то хотел взломать соседский веник при помощи набора aircrack-ng, предположил, что пароль - чисто цифры до 9-ти знаков.
прикинул время, там *надцать лет понадобилось бы брут-форсом перебирать.
потом по случаю узнал соседский пароль, оказалось, что там буквы в разных регистрах, символы всякие и цифры. итого 12 штук.
вопрос.
как эти утилиты облегчают подбор перехваченного пароля c wpa2?
c wep всё понятно, но такую экзотику сейчас хрен найдёшь.
BigOrange1 Ознакомься с этим habrahabr.ru там в продолжении статей, есть про подбор и статистика.
BigOrange1 Ознакомься с этим habrahabr.ru там в продолжении статей, есть про подбор и статистика.
Аноним2 2016-06-01 в 09:47:00
Эту воду читал много раз и в разных вариациях.
Всё прекрасно описано в манах и на сайте этой самой aircrack-ng.
"Лабораторные" опыты воспроизводятся и работают отлично.
Однако взлом реальных веников соседей терпит неудачу.
Проще тупо попросить соседа на время попользоваться.
Не все в полной мере осознают, чем им это грозит и охотно сообщают пароль.
Пароли, как ни странно, на высшем уровне, потому что они их не сами ставят, но зато и не меняют.
Аноним2 2016-06-01 в 09:47:00
Эту воду читал много раз и в разных вариациях.
Всё прекрасно описано в манах и на сайте этой самой aircrack-ng.
"Лабораторные" опыты воспроизводятся и работают отлично.
Однако взлом реальных веников соседей терпит неудачу.
Проще тупо попросить соседа на время попользоваться.
Не все в полной мере осознают, чем им это грозит и охотно сообщают пароль.
Пароли, как ни странно, на высшем уровне, потому что они их не сами ставят, но зато и не меняют.
И да, кроме грубой силы существует много других способов!
И да, кроме грубой силы существует много других способов!