Простой консольный интерфейс (TUI) к анализатору сетевых протоколов TShark.
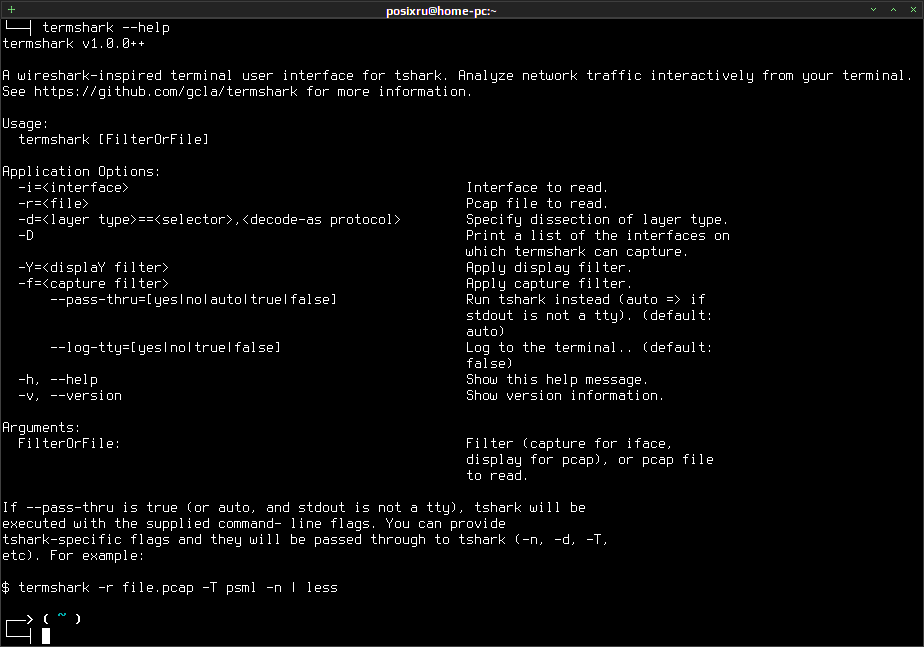
Termshark — консольный Go (gowid / tcell) интерфейс к анализатору сетевых протоколов TShark (network protocol analyzer), развиваемого как часть проекта Wireshark.
Wireshark — многофункциональный и расширяемый анализатор трафика компьютерных сетей Ethernet и некоторых других (network protocol analyzer). С помощью анализатора пользователь может просматривать весь проходящий по сети трафик в "режиме реального времени", доступна сортировка и фильтрация информации, имеется поддержка большинства наиболее распространённых сетевых протоколов.
Анализатор трафика (сниффер / sniffer - нюхать) — приложение или устройство для перехвата и анализа сетевого трафика (своего или чужого). Сниффер может анализировать только то сто проходит через доступную сетевую карту, в "классическом" варианте анализ трафика происходит "вручную", с применением лишь простейших средств автоматизации.
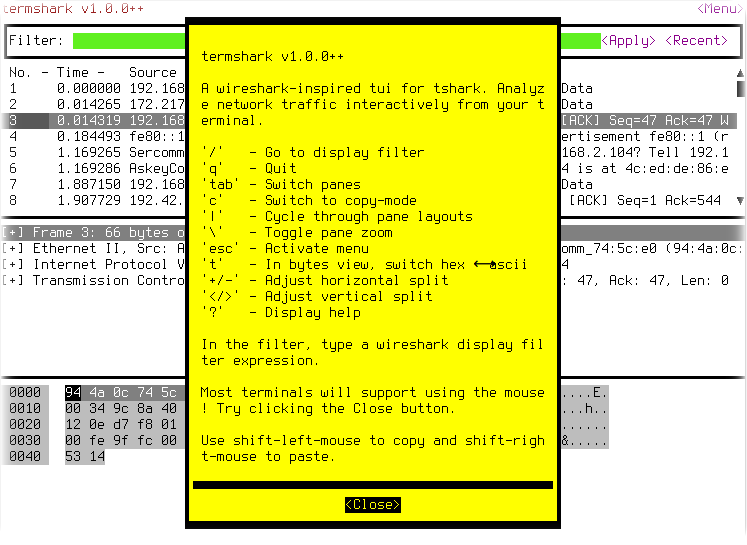
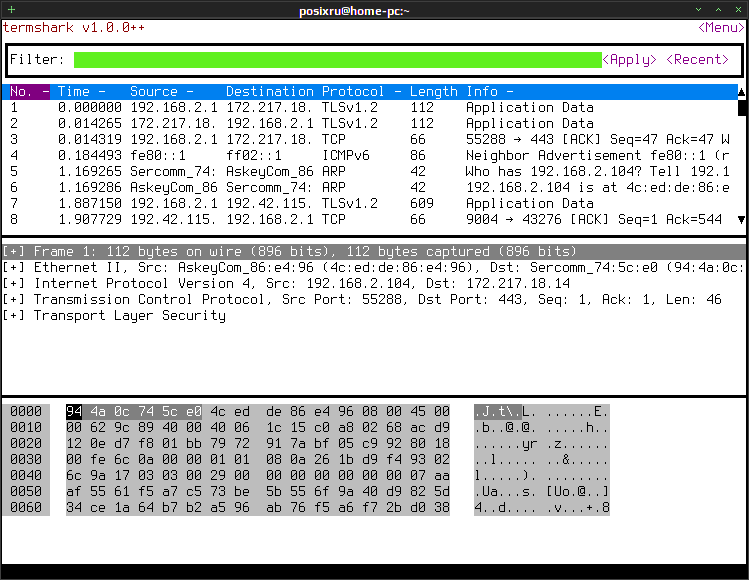
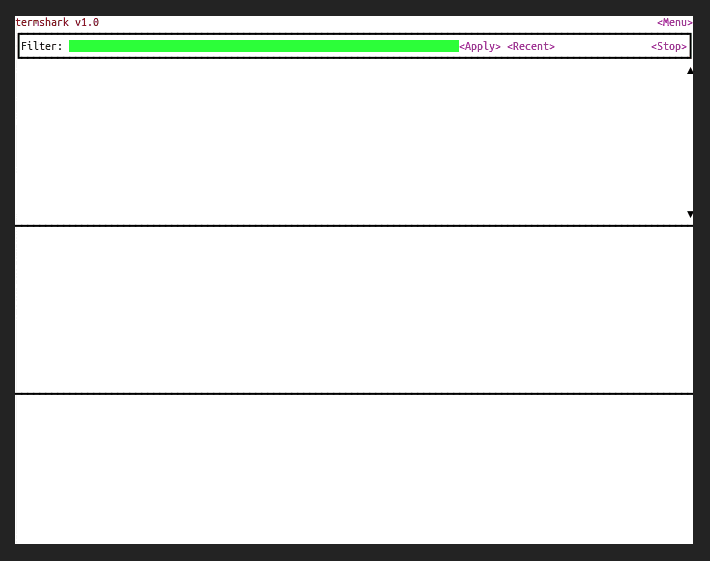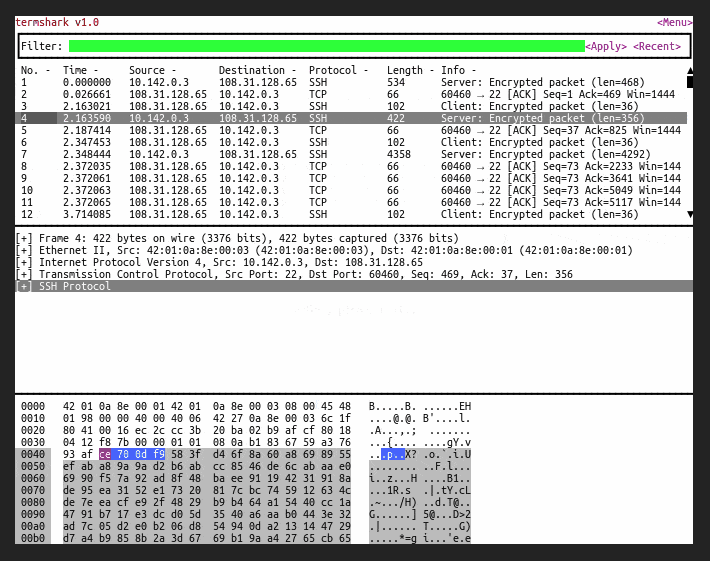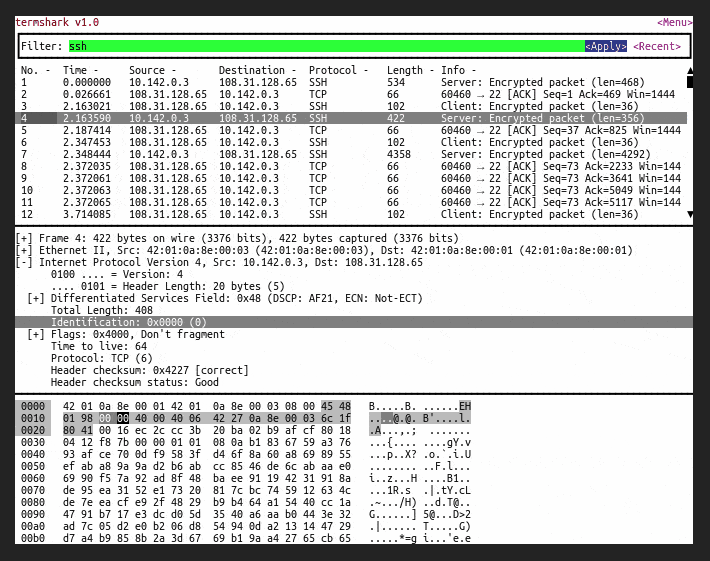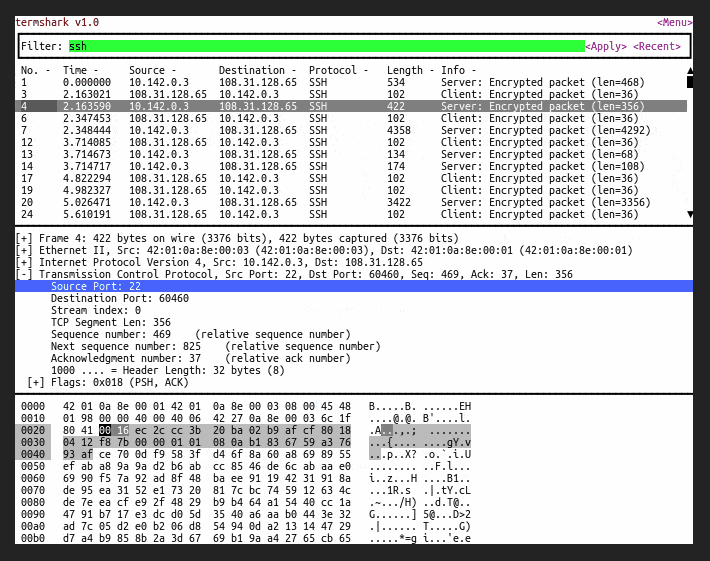
По стилю TUI-интерфейс Termshark напоминает графический интерфейс Wireshark, предоставляя знакомые его пользователям инструменты инспектирования пакетов, позволяя при этом наглядно анализировать трафик на удалённой системы без необходимости передачи файла трассировки на рабочую станцию.
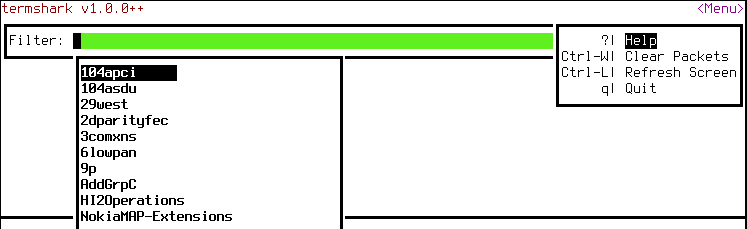
Функционал Termshark основан на возможностях библиотеки анализа сетевых данных PCAP (Libpcap), поддерживается обработка готовых pcap-файлов (*.pcap) и перехват данных в "режиме реального времени" с заданных сетевых интерфейсов, аналогично с консольной утилитой tcpdump (перехват и анализ сетевого трафика).
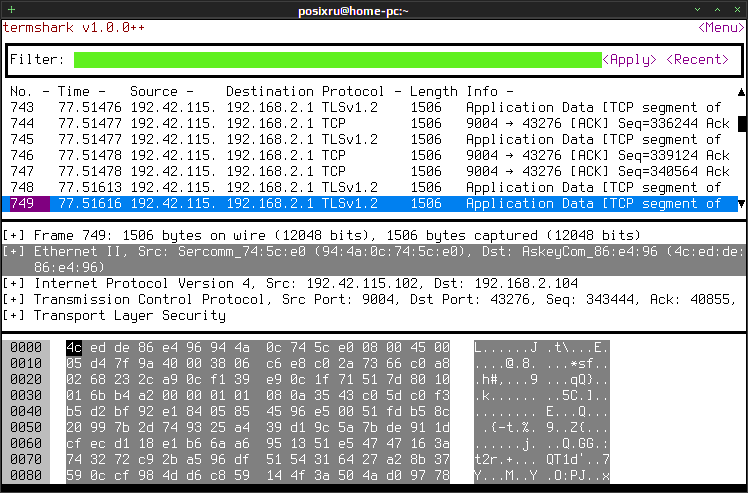
Termshark предоставляет удобный доступ к большинству возможностей консольного анализатора сетевых протоколов TShark, а также имеется дополнительный функционал. Есть возможность применения экранных фильтров подготовленных для Wireshark, копирование диапазонов пакетов через буфер обмена и многое другое...
Лицензия: MLT (The MIT License)
Домашняя страница
Комментарии (0)
Пока нет комментариев. Будьте первым!