Создание шифрованных файловых систем, в файлах и на блочных устройствах.
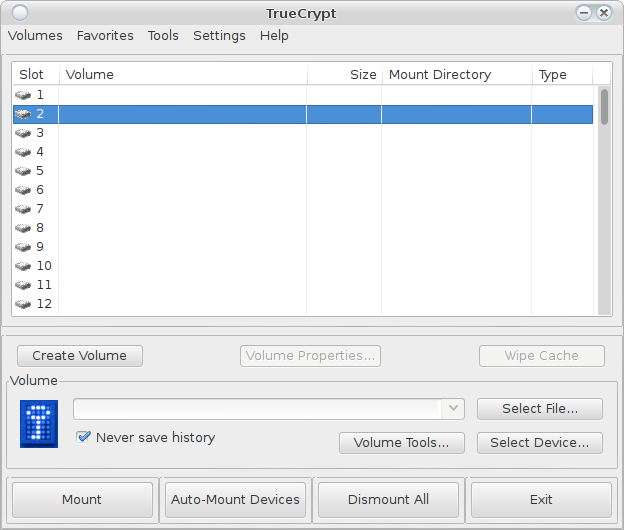
TrueCrypt — консольное приложение имеющее C++ / GTK (wxgtk) графический интерфейс (GUI), предназначенное для создания шифрованных файловых систем, в файлах и на блочных устройствах (диски и разделы).
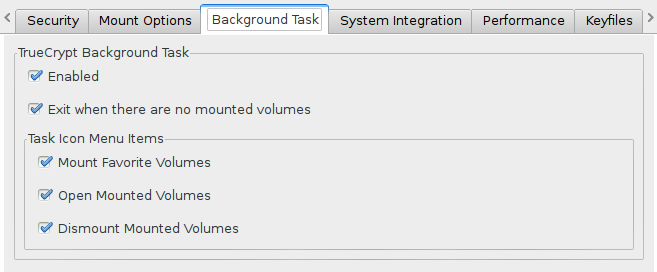
TrueCrypt имеет простой пользовательский интерфейс и множество настроек. Приложение позволяет создавать виртуальные зашифрованные логические диски, хранящиеся в виде файлов/контейнеров (файл содержащий в себе полную копию содержания и структуры файловой системы и данных).
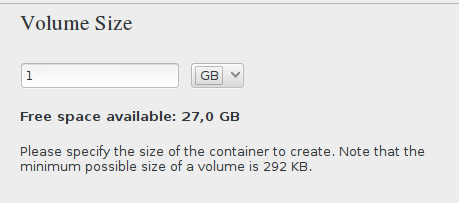
С помощью TrueCrypt можно полностью зашифровать раздел жесткого диска или иного носителя информации (например USB-флеш накопителя). Приложением используется метод шифрования информации "на лету", при таком виде шифрования данные автоматически шифруются и дешифруются (перед их чтением или сохранением), без какого либо участия пользователя. Для создания шифрованных файловых систем в TrueCrypt имеется пошаговый "Мастер":
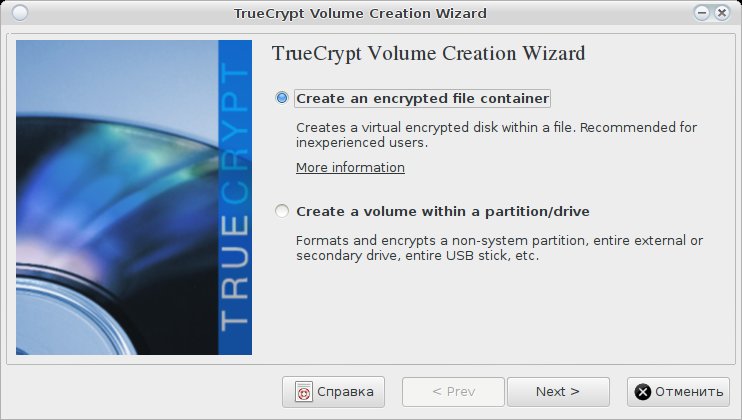
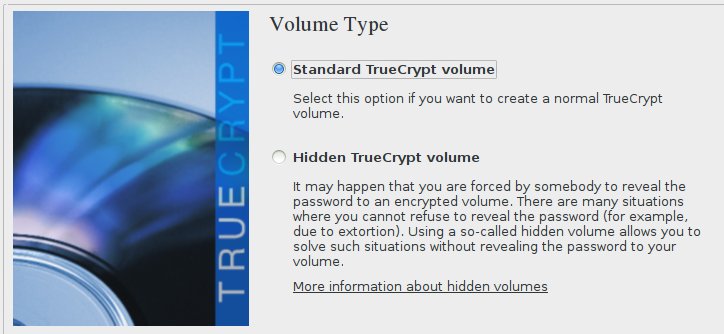
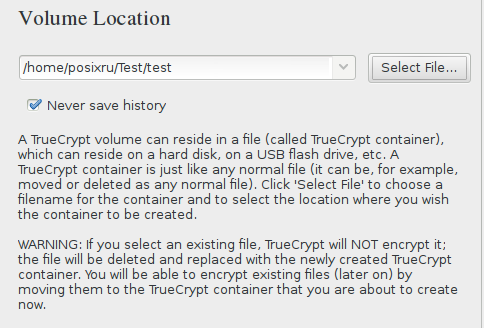
TrueCrypt шифрует файловую систему в полном объёме (шифруются имена файлов, каталогов, содержания каждого файла, метаданных и прочее, а так же свободного места). Вся зашифрованная информация находящаяся в файлах/контейнерах и разделах не может быть прочитана (расшифрована) без введения правильного пароля/кеу-файла или ключей шифрования.
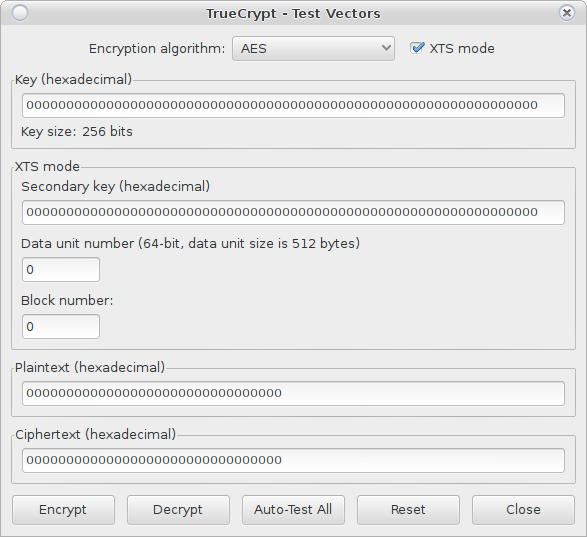
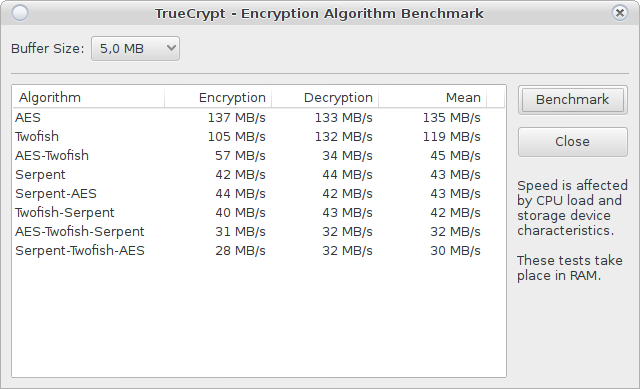
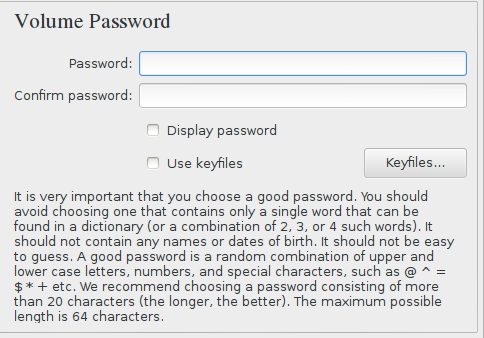
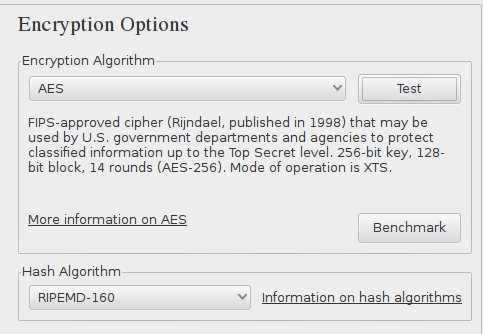
Для шифрования в TrueCrypt могут использоваться алгоритмы: AES, Serpent, Twofish, AES-Twofish, AES-Twofish-Serpent, Serpent-AES, Serpent-Twofish-AES и Twofish-Serpent. Когда создаётся новый зашифрованный раздел можно выбрать хеш алгоритм (доступны RIPEMD-16, SHA-512 и Whirlpool). Выбранный пользователем хеш-алгоритм используется генератором случайных чисел как псевдослучайная "смешивающая" функция, вычисляя master key, secondary key (режим XTS) и помехи (salt). Это значительно увеличивает криптографическую силу ключей шифрования, которые в свою очередь усиливают безопасность.
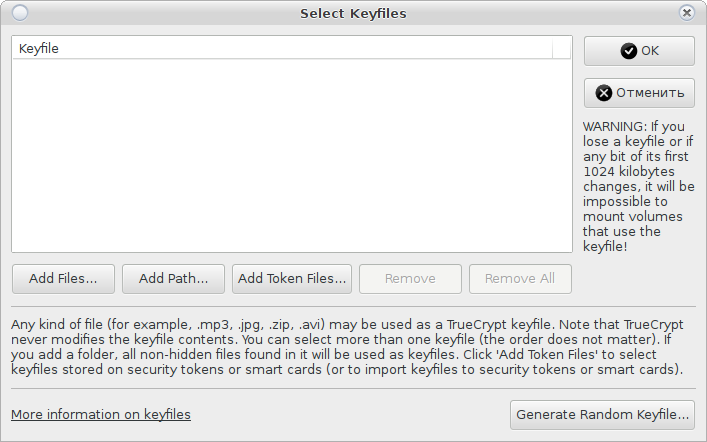
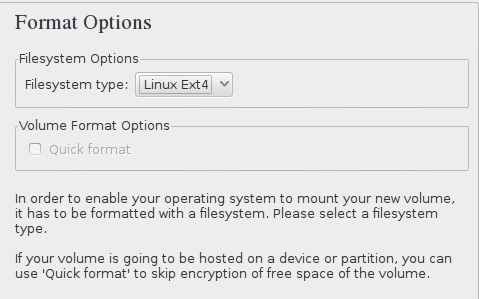
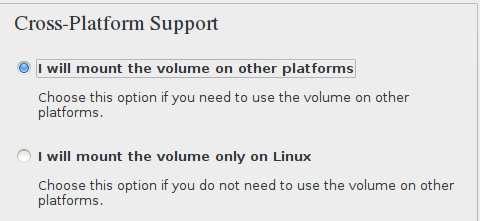
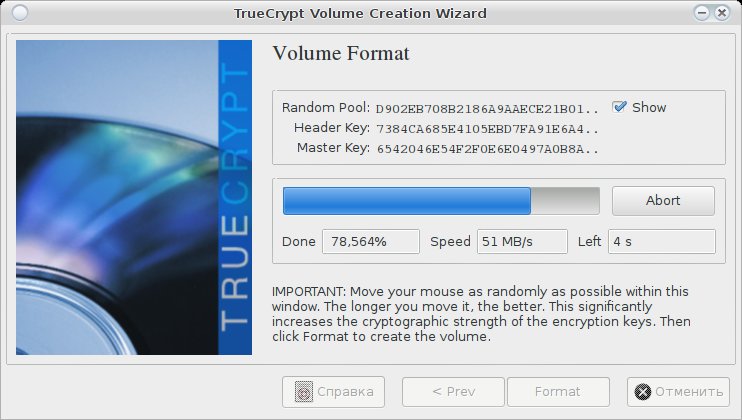
Созданные и смонтированные TrueCrypt разделы можно использовать так же как и обычные разделы/диски, фалы в момент чтения/копирования автоматически расшифровываются (на лету) в оперативную память компьютера, аналогично и записываемые файлы автоматически шифруются (на лету), перед записью на диск. Эти операции не требуют наличия дополнительной оперативной памяти (ОЗУ).
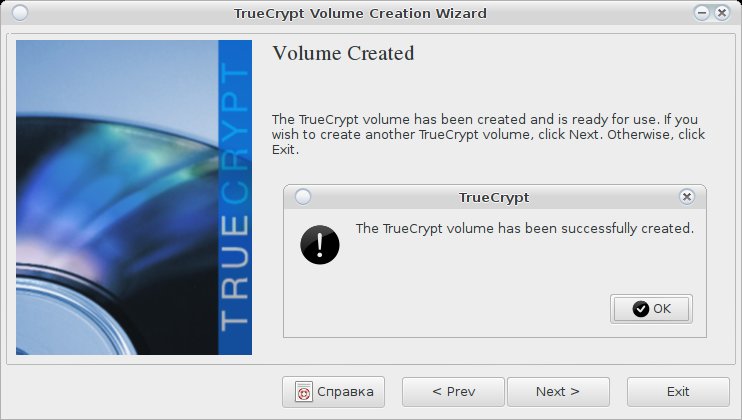
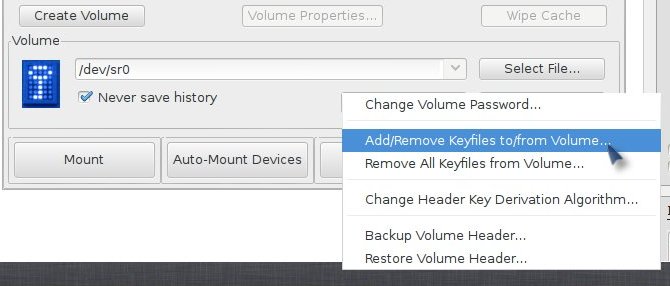
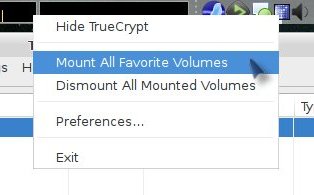
TrueCrypt никогда не сохраняет расшифрованные данные на жестком диске (например в разделе подкачки / swap), даже когда раздел смонтирован, все находящиеся на нём данные зашифрованы. При перезагрузке системы и/или выключении компьютера раздел будет автоматически размонтирован и все файлы хранящиеся на нём будут недоступны (и зашифрованы). Даже при нештатном завершении работы (например при отключении электричества) файлы хранящиеся на разделе будут недоступны и для получения доступа к ним нужно снова смонтировать зашифрованный диск, предоставив правильный пароль и/или кеу-файл.
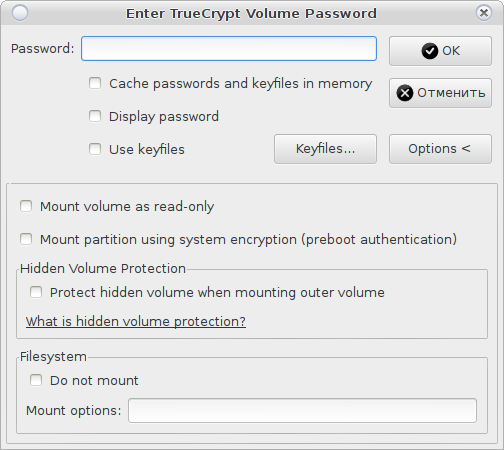
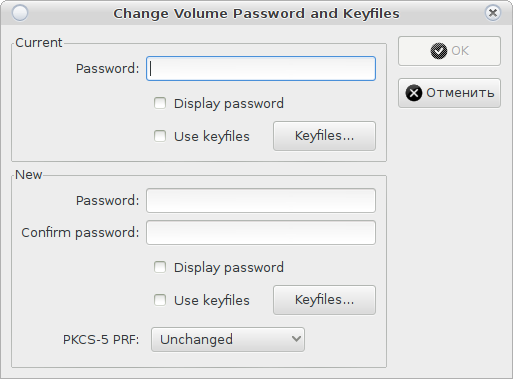
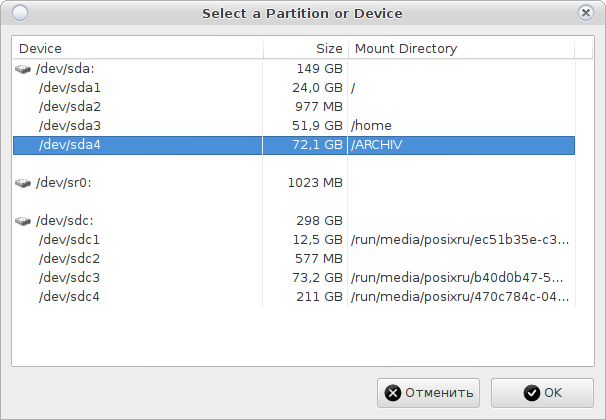
Одной из уникальных возможностей TrueCrypt является функция создания скрытых томов, это когда в шифрованном (одним паролеи и/или кеу-файлом) разделе содержится другой, скрытый, активируемый только при вводе второго пароля. Это может оказаться полезным если имеется риск что первый пароль придётся выдать (например в случае физического давления), вдобавок тома TrueCrypt неидентифицируемы, неотличимы от случайных данных.
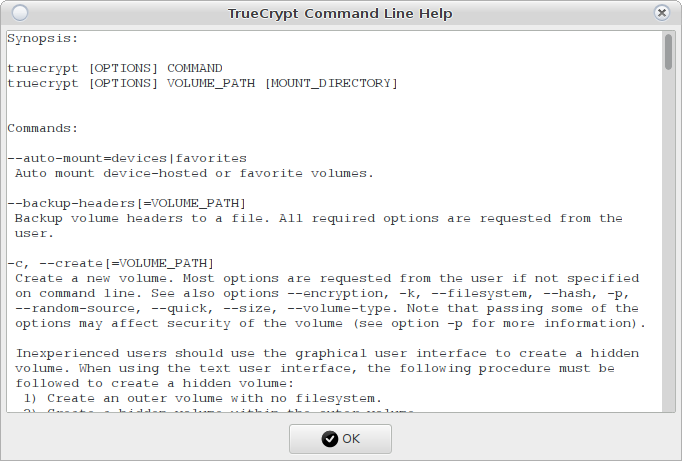
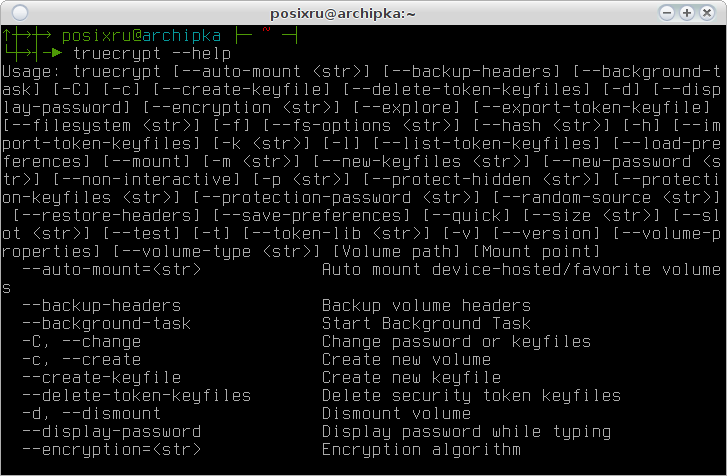
Лицензия: TrueCrypt License
Домашняя страница
Страница на sourceforge.net
В конце мая 2014 года на официальном сайте TrueCrypt сообщили что разработка системы шифрования дисковых разделов прекращена. В то же время выпущен финальный релиз TrueCrypt 7.2, который рекомендуется использовать только в качестве промежуточного звена при миграции на другие системы.
В рамках проекта VeraCryp развивается форк, проект примечателен заменой используемого в TrueCrypt алгоритма RIPEMD-160 на SHA-512 и SHA-256, увеличением числа итераций хэширования, упрощением процесса сборки и устранением проблем, выявленных в процессе аудита исходных текстов TrueCrypt.
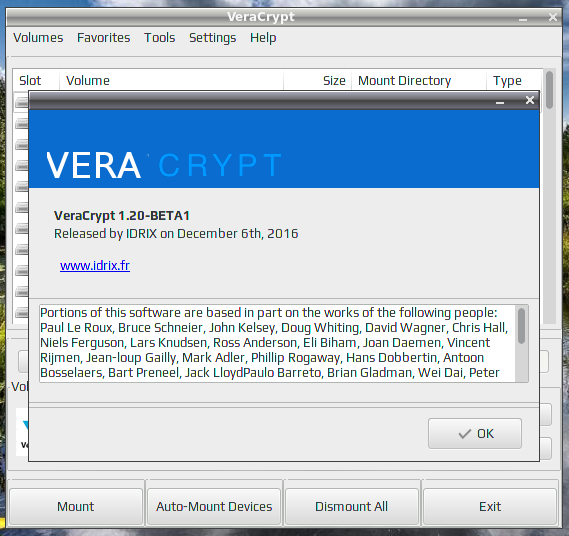
VeraCrypt предоставляет режим совместимости с разделами TrueCrypt и содержит средства для преобразования TrueCrypt-разделов в формат VeraCrypt.
В связи с тем, что продукт больше не развивается, ссылка на альтернативы.
Комментарии (4)
паяльник?
паяльник?
Hi,
I noticed you've shared TrueCrypt on this page /truecrypt, as you may
be aware, development of TrueCrypt was discontinued back in 2014 and has subsequently not
been maintained. A number of security flaws have been uncovered and as a result we are
reaching out to people to highlight a list of alternatives.
Here's the list (along with further details about TrueCrypt no longer being maintained) -
https://www.comparitech.com/blog/information-security/truecrypt-is-discoutinued-try-these-free-alternatives/,
when you update your page it could be a useful resource to point your visitors to.
Please let me know if you have any questions.
-Sophie
Hi,
I noticed you've shared TrueCrypt on this page /truecrypt, as you may
be aware, development of TrueCrypt was discontinued back in 2014 and has subsequently not
been maintained. A number of security flaws have been uncovered and as a result we are
reaching out to people to highlight a list of alternatives.
Here's the list (along with further details about TrueCrypt no longer being maintained) -
https://www.comparitech.com/blog/information-security/truecrypt-is-discoutinued-try-these-free-alternatives/,
when you update your page it could be a useful resource to point your visitors to.
Please let me know if you have any questions.
-Sophie
Все вопросы и прочее "по поводу" тут:
TrueCrypt & VeraCryp
Здесь комментирование отключаю!
Все вопросы и прочее "по поводу" тут:
TrueCrypt & VeraCryp
Здесь комментирование отключаю!